Когда облачный WAF блокирует живых посетителей: чек-лист агентства
Облачный WAF это чёрный ящик между посетителем и сайтом. Когда он начинает резать живых людей, лечить надо не выключением, а поиском сработавшей проверки. Ниже порядок, по которому мы идём на сайтах клиентов: заголовки запроса, проверка ботов, обратный DNS, капча, затем свои правила.
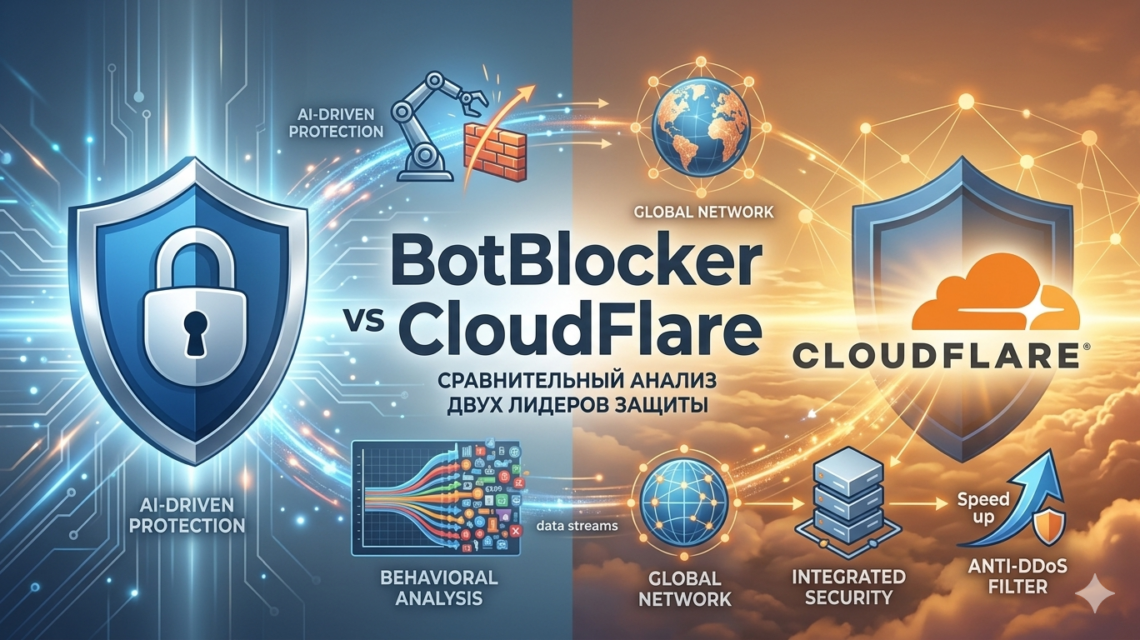
Многие владельцы сайтов воспринимают Cloudflare как щит безопасности, который настроил и забыл. Но по мере развития бот-технологий этот «гигант» стал предсказуемой целью. Полагаясь на стандартизированный сервис, вы используете тот же замок, что и все остальные, - а именно это хакеры и любят. Вот почему выбрать специализированный инструмент, такой как BotBlocker Security, - более разумный ход для вашего бизнеса.
Ловушка CAPTCHA
Cloudflare использует стандартизированную капчу, на которую полагаются миллионы сайтов. Это и есть её главная слабость. Поскольку она так широко распространена, разработчики ботов и сервисы ИИ-решения освоили её шаблоны. Если бот может решить её на одном сайте, он решит её и на вашем.
BotBlocker Security действует наоборот, используя 6 типов непредсказуемых собственных заданий. От подбора цвета и распознавания животных до движущихся фигур и математических выражений на холсте - эти задания специально спроектированы так, чтобы ИИ не смог их обойти. Поскольку тип задания и логика постоянно меняются, боты не могут построить надёжный скрипт для их обхода.
Этика и ваши личные данные
Недавние признания позволяют предположить, что Cloudflare может обрабатывать трафик неэтично, продавая данные сайтов для обучения моделей ИИ. Это часто происходит за кулисами, в обход ваших собственных политик безопасности. BotBlocker выступает за приватность. Мы анализируем только технические параметры запросов, обеспечивая 100% соответствие GDPR и CCPA без продажи данных ваших посетителей третьим сторонам.
Производительность, которая действительно ускоряет сайт
Если внешние прокси добавляют слой в вашу архитектуру, BotBlocker работает как интеллектуальный щит у входных ворот вашего WordPress. Он блокирует вредоносный трафик ещё до того, как тот доберётся до ресурсов PHP или MySQL. Это не только защищает вас, но и действительно ускоряет сайт, сохраняя мощность сервера для реальных клиентов.
С функцией Early Init мы останавливаем угрозы всего за 5 миллисекунд - ещё до того, как WordPress начнёт загружаться. Это даёт защиту уровня продвинутого фаервола практически без нагрузки на сервер.
Корпоративные функции встроены в ядро
Cloudflare часто берёт дополнительную плату за продвинутые настройки WAF, заголовки безопасности и специальные сертификаты. В BotBlocker эти инструменты встроены. Вы получаете полную поддержку заголовков безопасности (включая X-Frame-Options для защиты от кликджекинга), управление SSL и глубокую защиту входа.
Наша система также включает двухэтапный щит от подбора паролей и полноценную двухфакторную аутентификацию (2FA), совместимую с Google Authenticator или Authy. Мы даже предлагаем функцию «Скрыть URL входа», чтобы сделать вашу админ-панель невидимой для автоматических сканеров.
Верните контроль
Не полагайтесь на облачный сервис «одного размера для всех», который боты уже разгадали. Cloudflare - огромная цель, и когда их сервис падает, ваш сайт падает вместе с ним. BotBlocker Security даёт вам интеллектуальный, непредсказуемый и этичный щит, который живёт внутри вашей экосистемы. Защитите контент, ускорьте производительность и сохраните данные в безопасности с новым поколением защиты WordPress.
Что проверить перед переходом
Миграция не требует выходных. Начните на копии сайта: включите файрвол, неделю держите старую защиту перед ним и сравните в логах две колонки, что заблокировал каждый слой и что дошло до WordPress. Если новый слой пропускает шаблон, который ловил старый, вы добавляете правило, а не откатываетесь назад.
Затем проверьте пути, которые ломаются молча: платёжные колбэки, REST, XML-RPC и форму входа. Файрвол, который блокирует живого клиента, хуже отсутствия файрвола. Первый месяц смотрите список ложных срабатываний и держите правила узкими, пока трафик не устоится.
И измерьте цену. Early Init останавливает запрос примерно за 5 мс, но важна своя цифра TTFB с файрволом и без. Если защита добавляет задержку, которую вы не можете объяснить, дело в настройке, а не в продукте.
Читайте далее: BotBlocker - лучший плагин безопасности WordPress, а также 5 преимуществ внедрения stateless-фаервола (и 3 важных ограничения).